Content-Security-Policy (CSP)
Der wichtigste Schutz gegen Cross-Site-Scripting. Wir analysieren die Direktiven und finden Schwachstellen wie 'unsafe-inline', 'unsafe-eval' oder zu weit gefasste Quellen.
Kostenloses Tool von Schiertz & Lämmer
Prüfen Sie HTTP-Sicherheitsheader, SSL/TLS-Zertifikat und Cache-Einstellungen Ihrer Website in Sekunden – mit Note, konkreten Handlungsempfehlungen und PDF-Report.
Der Check ruft Ihre Website wie ein Browser auf und wertet die Antwort des Servers aus. Jeder Prüfpunkt ist nach seiner Bedeutung für die Sicherheit gewichtet – daraus ergibt sich eine Gesamtnote von A+ bis F.
Der wichtigste Schutz gegen Cross-Site-Scripting. Wir analysieren die Direktiven und finden Schwachstellen wie 'unsafe-inline', 'unsafe-eval' oder zu weit gefasste Quellen.
Erzwingt HTTPS für alle künftigen Aufrufe und verhindert SSL-Stripping. Geprüft werden max-age, includeSubDomains und preload.
Schützt vor Clickjacking, indem das Einbetten Ihrer Seite in fremde Frames unterbunden wird.
Mit nosniff errät der Browser keine Dateitypen – ein einfacher, aber wirksamer Schutz vor MIME-Sniffing-Angriffen.
Steuern, welche Informationen an andere Websites weitergegeben werden und welche Browser-Funktionen (Kamera, Standort …) erlaubt sind.
Gültigkeit und Laufzeit des Zertifikats, TLS-Version sowie die korrekte 301-Weiterleitung von HTTP auf HTTPS.
Sind Cookies mit Secure, HttpOnly und SameSite gesetzt? Verraten Header unnötig Software-Versionen?
Cache-Dauer von HTML, CSS, JavaScript, Bildern und Schriften, Validierung per ETag sowie gzip/Brotli-Komprimierung.
 Neu
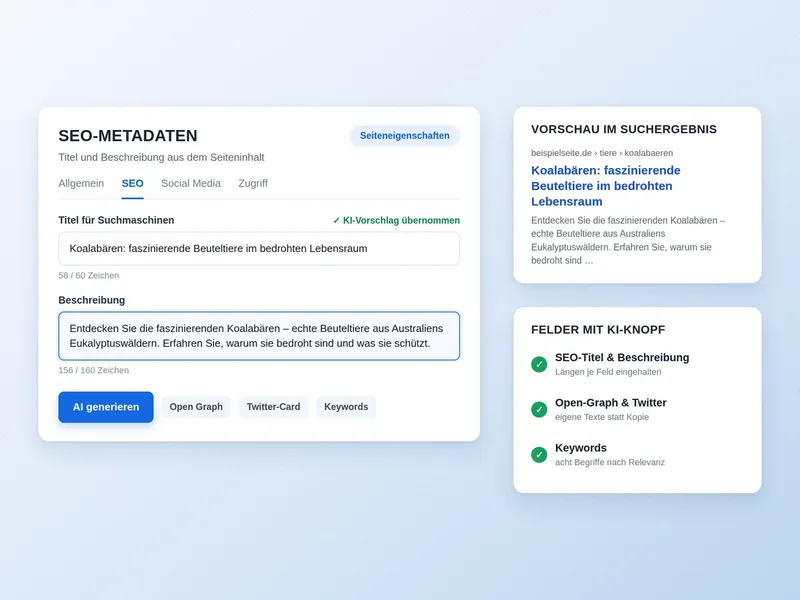
KI-Extension für TYPO3
Unsere AI Extension erstellt Meta-Daten, Bildbeschreibungen und Inhalte per Knopfdruck. DSGVO-konform über Mittwald AI Hosting, Server-Standort Deutschland.
10.000 Test-Tokens kostenlos anfragen →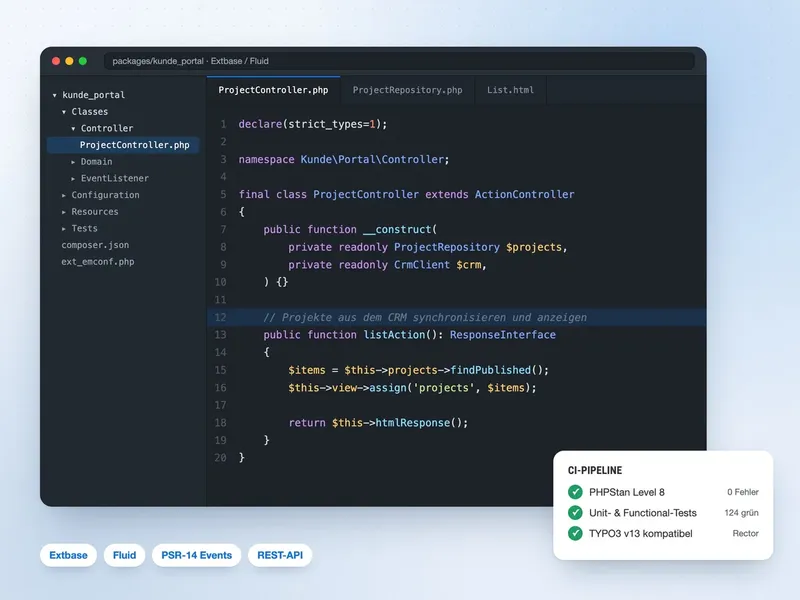 Seit 2005
TYPO3-Experten
Von der sicheren Server-Konfiguration bis zur maßgeschneiderten Extension mit Extbase, Fluid und APIs: getestet, dokumentiert und updatefähig.
TYPO3-Leistungen entdecken →Security-Header sind Anweisungen, die der Webserver bei jeder Antwort an den Browser mitschickt. Sie legen fest, wie sich der Browser verhalten soll – etwa ob die Seite nur per HTTPS geladen, in fremde Frames eingebettet oder Skripte von beliebigen Quellen ausgeführt werden dürfen. Richtig gesetzt schützen sie vor Cross-Site-Scripting, Clickjacking und dem Abgreifen von Daten.
Ja. Die Prüfung, die Auswertung im Browser und der PDF-Report sind kostenlos. Für den Versand per E-Mail bestätigen Sie Ihre Adresse einmalig mit einem Code.
Mindestens Strict-Transport-Security (HSTS), Content-Security-Policy, X-Content-Type-Options: nosniff, X-Frame-Options bzw. frame-ancestors, Referrer-Policy und Permissions-Policy. Ergänzend empfehlen sich Cross-Origin-Opener-Policy und sichere Cookie-Attribute.
Wir lesen alle Stylesheets, Skripte, Bilder und Schriften der Startseite aus und prüfen, wie lange Browser und CDN sie zwischenspeichern dürfen (Cache-Control, Expires), ob ETag oder Last-Modified gesetzt sind und ob Textdateien komprimiert ausgeliefert werden. Gutes Caching verkürzt die Ladezeit spürbar.
In TYPO3 lassen sich Security-Header über die Webserver-Konfiguration (.htaccess bzw. nginx), über TypoScript (config.additionalHeaders) oder für die CSP ab TYPO3 12 über die eingebaute Content-Security-Policy-API setzen. Wir unterstützen Sie gern bei der Umsetzung.
Für PDF-Download und E-Mail-Versand wird das Prüfergebnis für maximal 48 Stunden zwischengespeichert und danach automatisch gelöscht. E-Mail-Adressen werden nur für den Versand verwendet.